NUCLEAR SUPPLY CHAIN
CFSI w Nuclear Supply Chain - jak chronić łańcuch dostaw przed produktami podrobionymi i sfałszowanymi?
Jak rozpoznać podejrzany wyrób, ograniczyć ryzyko już na etapie zakupów i właściwie zareagować, gdy pojawią się wątpliwości dotyczące jego autentyczności?
•
12 minut czytania

Do magazynu trafia partia zaworów do której załączona jest jest kompletna dokumentacja, numery części odpowiadają zamówieniu, certyfikaty wyglądają prawidłowo. Dostawa może zostać przyjęta.
Ale podczas kontroli ktoś zauważa drobny szczegół. Inny sposób mocowania tabliczki znamionowej, nieco inna czcionka, numer identyfikacyjny, który nie zgadza się z dokumentacją. Błąd producenta? Problem z dokumentacją? Regenerowany produkt? A może wyrób, który nie jest tym, za co został przedstawiony?
Właśnie tutaj zaczyna się problem CFSI (Counterfeit, Fraudulent and Suspect Items) czyli produktów podrobionych, sfałszowanych i podejrzanych.
W Nuclear Supply Chain ryzyko nie dotyczy wyłącznie podróbek. Może dotyczyć materiału, komponentu, jego pochodzenia, oznaczeń, certyfikatu, wyników badań czy historii produktu. Nawet zakup od znanego producenta nie eliminuje go całkowicie, problem może powstać wcześniej, u jednego z jego poddostawców.
Dlatego podstawowe pytanie brzmi: „Czy mamy pewność, że produkt rzeczywiście jest tym, co zamówiliśmy?” To właśnie jest punkt wyjścia do zarządzania CFSI w Nuclear Supply Chain.
Counterfeit, Fraudulent, Suspect - dlaczego te pojęcia trzeba rozróżniać?
Pierwszym krokiem do właściwego zarządzania CFSI jest uporządkowanie terminologii, ponieważ produkt podrobiony, sfałszowany i podejrzany nie oznaczają tego samego. ISO 19443 rozróżnia te trzy kategorie, wykorzystując terminologię stosowaną przez IAEA.
Counterfeit item to produkt podrobiony, celowo wykonany, odnowiony lub zmieniony w taki sposób, aby bez odpowiedniej autoryzacji imitował produkt oryginalny i mógł zostać przedstawiony odbiorcy jako autentyczny. Przykładem może być komponent wyprodukowany przez nieautoryzowany podmiot, a następnie oznaczony nazwą, logo i numerem części renomowanego producenta, tak aby sprawiał wrażenie wyrobu pochodzącego z jego fabryki.
Nieco inny charakter ma fraudulent item - produkt sfałszowany. W tym przypadku kluczowe jest celowe wprowadzenie odbiorcy w błąd poprzez nieprawdziwe przedstawienie produktu lub informacji na jego temat. Może chodzić o sfałszowany certyfikat materiałowy, zmianę wyników badań, nieprawdziwe informacje o pochodzeniu czy właściwościach produktu albo manipulację jego identyfikacją. Sam produkt może więc nawet pochodzić od legalnego producenta, ale informacje, na podstawie których odbiorca podejmuje decyzję o jego akceptacji, zostały świadomie zniekształcone.
Trzecia kategoria jest szczególnie ważna w codziennym funkcjonowaniu systemu jakości. Suspect item to produkt podejrzany, w przypadku którego pojawiły się informacje lub przesłanki wskazujące, że może być podrobiony albo sfałszowany. Na tym etapie nie wiemy jeszcze, czy rzeczywiście doszło do oszustwa – zauważyliśmy jedynie coś, co wymaga zatrzymania procesu i dokładniejszego sprawdzenia.
I właśnie dlatego określenie „podejrzany” jest tak istotne. Nie jest jeszcze ostateczną klasyfikacją produktu, lecz sygnałem uruchamiającym proces jego dalszej weryfikacji i kontroli.
Podejrzenie nie oznacza jeszcze CFSI
Załóżmy, że pracownik kontroli odbiorczej zauważa, że oznaczenie na śrubie wygląda inaczej niż zwykle. W certyfikacie materiałowym pojawia się nietypowy układ graficzny, a numer seryjny na produkcie nie odpowiada temu w dokumentacji. Każdy z tych sygnałów powinien zwrócić uwagę, ale żaden z nich nie oznacza jeszcze, że mamy do czynienia z CFSI. Różnica może wynikać ze zmiany sposobu znakowania, nowego wzoru dokumentu albo zwykłego błędu administracyjnego.
Sygnał ostrzegawczy nie jest dowodem CFSI ale za to jest powodem do zatrzymania procesu i przeprowadzenia dodatkowej weryfikacji.
To rozróżnienie jest fundamentalne. Produkt może być niezgodny i jednocześnie pochodzić od legalnego dostawcy, a jego wada może wynikać ze zwykłego błędu produkcyjnego. W przypadku produktów podrobionych lub sfałszowanych pojawia się dodatkowy element czyli celowe działanie prowadzące do wprowadzenia odbiorcy w błąd.
Dojrzały system jakości musi więc potrafić nie tylko wykrywać niezgodności, ale również rozpoznawać sytuacje, w których za pozornie zwykłą niezgodnością może kryć się problem autentyczności produktu lub wiarygodności informacji na jego temat.
Dlaczego CFSI jest szczególnie niebezpieczne w Nuclear Supply Chain?
Podrobiony lub sfałszowany produkt nie musi wyglądać podejrzanie i właśnie dlatego CFSI stanowi tak trudne wyzwanie dla klasycznej kontroli jakości. Wymiar poza tolerancją, pęknięcie czy widoczne uszkodzenie stosunkowo łatwo wykryć. Znacznie trudniej rozpoznać produkt, który wygląda prawidłowo, posiada właściwe oznaczenia, profesjonalne opakowanie i komplet dokumentacji, a nawet przechodzi podstawowe testy funkcjonalne.
Problem może pozostawać ukryty aż do momentu, w którym komponent będzie musiał spełnić swoją rzeczywistą funkcję. Śruba oznaczona określoną klasą wytrzymałości może być wykonana z materiału o innych właściwościach, aparat elektryczny przedstawiony jako nowy może być w rzeczywistości produktem używanym i odnowionym, a dokumentacja może potwierdzać badanie, którego faktycznie nie przeprowadzono. Materiał źródłowy wskazuje podobne mechanizmy m.in. dla elementów złącznych i aparatury elektrycznej.
W Nuclear Supply Chain ma to szczególne znaczenie, ponieważ decyzja o zastosowaniu produktu opiera się nie tylko na jego wyglądzie czy działaniu, ale przede wszystkim na udokumentowanych właściwościach, pochodzeniu i zgodności z wymaganiami. Jeżeli informacje te nie są wiarygodne, podważona zostaje również podstawa jego kwalifikacji, akceptacji i bezpiecznego zastosowania.
CFSI nie zaczyna się w magazynie
Jednym z najczęstszych błędów byłoby potraktowanie CFSI jako problemu Receipt Inspection. Kontrola odbiorcza jest bardzo ważną barierą, ale znajduje się stosunkowo późno w całym procesie.
Kiedy podejrzany produkt leży już na stole inspektora, przeszedł wcześniej przez kilka etapów: określenie wymagań, wybór dostawcy, zamówienie, produkcję, często również poddostawców i pośredników.
Dlatego pierwsza linia ochrony przed CFSI znajduje się w procesie zakupowym.
IAEA wskazuje m.in. na znaczenie zaangażowania inżynierii w zakupy i odbiór, znajomości dostawców, odpowiednich klauzul zakupowych, szkolenia w rozpoznawaniu CFSI oraz dokładnej kontroli odbiorczej.
Najważniejsza bariera to wiarygodne źródło dostawy
Im więcej ogniw znajduje się pomiędzy producentem a końcowym odbiorcą, tym trudniej jednoznacznie odtworzyć historię produktu i potwierdzić jego rzeczywiste pochodzenie. Nie oznacza to oczywiście, że broker czy dystrybutor automatycznie stanowi źródło zagrożenia. Problem polega na tym, że każde dodatkowe ogniwo wydłuża łańcuch dostawy, a tym samym zwiększa znaczenie identyfikowalności i kontroli nad tym, co działo się z produktem po drodze.
Ryzyko staje się szczególnie widoczne, gdy potrzebny komponent jest trudno dostępny, producent zakończył jego wytwarzanie albo jedyną możliwością pozostaje zakup z rynku wtórnego. Podobna sytuacja może wystąpić podczas awarii lub opóźnienia projektu, kiedy presja czasu powoduje, że organizacja zaczyna szukać produktu poza swoją standardową siecią dostawców. Pojawia się atrakcyjna oferta, komponent jest dostępny natychmiast, a cena i termin rozwiązują problem operacyjny.
W takich momentach wymagania dotyczące weryfikacji źródła zyskują szczególnie na znaczeniu. Nie wystarczy potwierdzić, że dostawca istnieje i jest w stanie dostarczyć wymagany produkt. Trzeba również wiedzieć, skąd produkt rzeczywiście pochodzi, czy dystrybutor jest autoryzowany, jak wygląda jego droga przez łańcuch dostaw, czy zachowana została identyfikowalność oraz w jaki sposób dostawca kontroluje własnych poddostawców i ryzyko CFSI.
Nie każdy zakup wymaga jednak takiego samego poziomu kontroli. Zakres kwalifikacji i nadzoru powinien odpowiadać znaczeniu produktu, jego zastosowaniu oraz zidentyfikowanemu ryzyku zgodnie z zasadą Graded Approach.
Więcej o dostosowaniu poziomu wymagań i nadzoru do znaczenia produktu przeczytasz w artykule "Graded Approach w Nuclear Supply Chain".
Prevention – Detection – Control
Najbardziej praktycznym sposobem zarządzania ryzykiem CFSI jest zbudowanie kilku kolejnych barier ochronnych. Pierwsza ma ograniczyć prawdopodobieństwo, że podejrzany produkt w ogóle trafi do naszego łańcucha dostaw. Druga powinna umożliwić jego wykrycie, jeżeli wcześniejsze zabezpieczenia zawiodą. Trzecia zaczyna działać w momencie pojawienia się podejrzenia i ma zapewnić, że produkt pozostanie pod kontrolą organizacji, dopóki jego status nie zostanie jednoznacznie wyjaśniony.
1. Zapobieganie (Prevention)
Najskuteczniej walczy się z CFSI zanim produkt zostanie zamówiony. Dlatego zapobieganie zaczyna się od właściwego określenia wymagań zakupowych i wyboru wiarygodnego źródła dostawy. W zależności od ryzyka może obejmować kwalifikację dostawcy, wymagania dotyczące pochodzenia i identyfikowalności produktu, dokumentacji jakościowej, prawa do audytu czy obowiązku informowania o zmianach oraz dalszym podwykonawstwie.
Nie chodzi jednak o dodawanie tych samych wymagań do każdego zamówienia. Kluczowe jest świadome postawienie pytania jakie ryzyko CFSI wiąże się z tym konkretnym produktem i źródłem, z którego zamierzamy go kupić?
Inaczej ocenimy standardowy komponent kupowany bezpośrednio od sprawdzonego producenta, a inaczej część wycofaną z produkcji, dostępną jedynie poprzez kilku pośredników. W tym drugim przypadku potwierdzenie pochodzenia i historii produktu może stać się jednym z najważniejszych warunków jego akceptacji.
2. Wykrywanie (Detection)
Żaden system zapobiegania nie daje jednak całkowitej gwarancji, dlatego potrzebna jest druga bariera tj. zdolność wykrywania sygnałów ostrzegawczych. Może ona działać podczas inspekcji u producenta, kontroli odbiorczej, weryfikacji dokumentacji, magazynowania, a czasami dopiero podczas montażu lub eksploatacji.
Często pierwszym sygnałem jest drobna różnica zauważona przez doświadczonego pracownika np. nietypowe oznaczenie, niespójny numer seryjny, ślady wcześniejszego użytkowania czy dokument, którego autentyczności nie można potwierdzić. Dlatego skuteczne wykrywanie CFSI zaczyna się od uważnej obserwacji, znajomości produktu i gotowości do zadawania pytań.
3. Kontrola (Control)
Trzecia bariera polega na utrzymaniu kontroli nad podejrzanym wyrobem. Powinien zostać jednoznacznie zidentyfikowany, zabezpieczony przed niezamierzonym użyciem i poddany dalszej ocenie. Dopiero po zebraniu odpowiednich dowodów można określić jego rzeczywisty status i podjąć udokumentowaną decyzję dotyczącą dalszego postępowania.
W praktyce te trzy bariery tworzą jeden proces: zapobiegaj > wykrywaj > kontroluj.
Jeżeli jedna z nich zawiedzie, kolejna powinna ograniczyć ryzyko, zanim podejrzany produkt zostanie zastosowany. To właśnie ta wielowarstwowość stanowi podstawę skutecznego podejścia do CFSI.
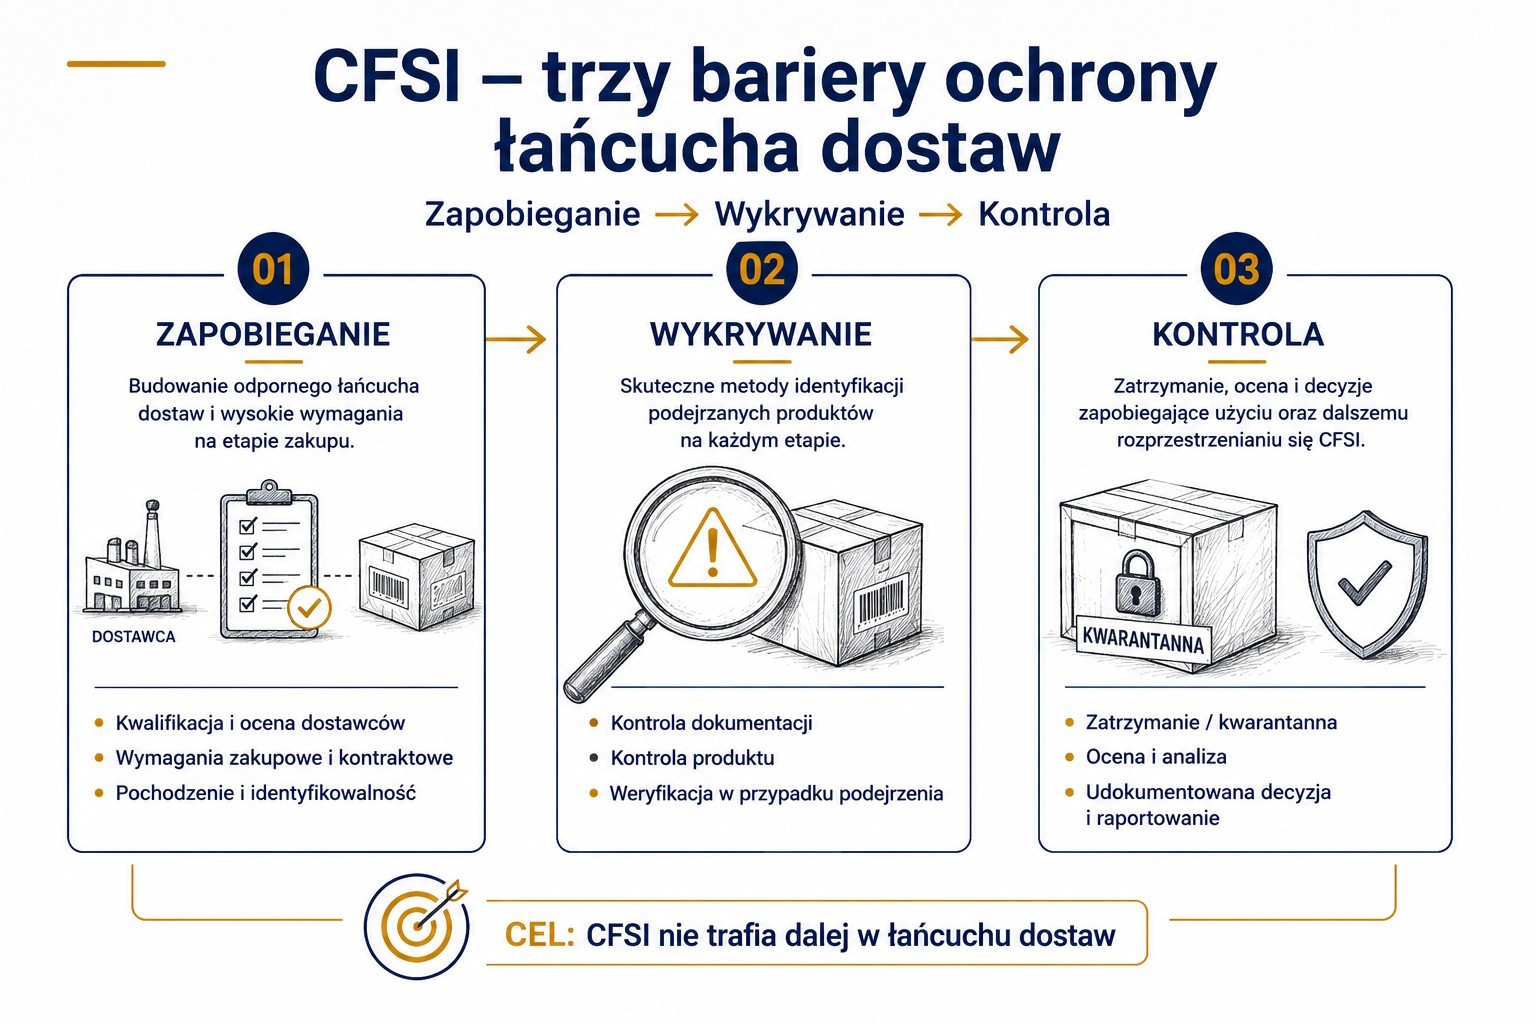
Rys. 1. Trzy bariery ochrony przed CFSI w łańcuchu dostaw - zapobieganie, wykrywanie i kontrola produktu podejrzanego lub niezgodnego.
Sygnały ostrzegawcze (Red flags)
Podejrzany produkt rzadko trafia do magazynu z oczywistym sygnałem, że coś jest z nim nie tak. Dlatego IAEA wskazuje szereg oznak i anomalii, które mogą sugerować, że produkt jest potencjalnie podrobiony lub sfałszowany. Nie są one dowodem CFSI, ale powinny uruchomić dalszą weryfikację.
Może to być inny krój czcionki na tabliczce znamionowej, nietypowy sposób jej mocowania, ślady zeszlifowania wcześniejszych oznaczeń czy świeża powłoka na elemencie, który wygląda na wcześniej używany. W przypadku elementów złącznych uwagę mogą zwrócić brak lub nietypowy wygląd oznaczenia producenta, nieregularne cechowanie albo ślady ponownej obróbki powierzchni. W armaturze podejrzenie mogą wzbudzić nowe tabliczki na starszym korpusie, ślady piaskowania czy malowania w miejscach, w których nie powinny występować.
Równie ważnym źródłem sygnałów ostrzegawczych jest dokumentacja. Niespójne daty, zmienione numery identyfikacyjne, różne czcionki w obrębie jednego dokumentu, nieczytelne pieczęcie czy certyfikat, którego pochodzenia nie można potwierdzić, powinny skłonić do dokładniejszego sprawdzenia dostawy. Podobnie należy potraktować sytuację, w której producent nie rozpoznaje wskazanego numeru seryjnego lub numeru partii.
W przypadku elektroniki problem może być jeszcze trudniejszy do zauważenia. Ślady wcześniejszego montażu, usunięte lub ponownie naniesione oznaczenia układów, brak numeru partii czy kod produkcji niespójny z deklarowaną historią komponentu mogą wskazywać, że warto zweryfikować jego rzeczywiste pochodzenie.
Powyższe przykłady sygnałów ostrzegawczych nie muszą przesądzać, że dany komponent jest podrobiony lub sfałszowany. Natomiast takie sygnały powinny uruchamiać proces weryfikacji i dokładnego sprawdzenia historii wyrobu.
Gdy kontrola wizualna nie wystarcza
Kontrola wizualna jest ważną ale nie zawsze wystarczającą barierą. Jeżeli pojawiają się uzasadnione wątpliwości, weryfikację trzeba więc pogłębić.
Czasami wystarczy skontaktować się z producentem OEM i potwierdzić numer seryjny, zweryfikować certyfikat u jego wystawcy, porównać wyrób z zatwierdzonym wzorcem lub prześledzić historię dostawy. W innych przypadkach potrzebne będą metody techniczne, takie jak badanie składu materiału, pomiary twardości, badania NDT czy testy funkcjonalne, pozwalające potwierdzić konkretne właściwości produktu.
Metoda weryfikacji powinna odpowiadać temu, co rzeczywiście chcemy potwierdzić. Skuteczne wykrywanie CFSI wymaga łączenia dowodów dotyczących pochodzenia produktu, dokumentacji oraz wyników odpowiednio dobranej weryfikacji technicznej.
Source Inspection jako bariera przed CFSI
Nie zawsze warto czekać z kontrolą do momentu, kiedy produkt dotrze do magazynu. W przypadku bardziej istotnych dostaw część weryfikacji można przeprowadzić wcześniej np. bezpośrednio u producenta lub dostawcy, zanim produkt zostanie wysłany.
Taką rolę może pełnić Source Inspection, czyli inspekcja u źródła. Pozwala ona sprawdzić produkt, dokumentację, a w odpowiednich przypadkach również wybrane etapy procesu jego wytwarzania. Jest to szczególnie wartościowe wtedy, gdy po zakończeniu produkcji potwierdzenie określonych cech będzie utrudnione albo gdy mamy do czynienia z elementami o większym znaczeniu dla bezpieczeństwa.
Sama obecność inspektora u dostawcy nie eliminuje jednak ryzyka CFSI. Kluczowe jest co i na jakim etapie podlega kontroli (ITP), jakie dokumenty i zapisy są weryfikowane oraz według jakich kryteriów podejmowana jest decyzja o akceptacji. Inspektor musi również mieć dostęp do informacji, które rzeczywiście pozwalają potwierdzić pochodzenie i zgodność produktu.
Dlatego Source Inspection powinno być jednym z elementów szerszego systemu nadzoru nad dostawcą (Supplier Oversight).
Więcej o nadzorowaniu dostawcy podczas realizacji zamówienia przeczytasz w artykule "Nadzór nad realizacją dostaw w Nuclear Supply Chain - od produkcji do instalacji".
Co zrobić, gdy pojawia się podejrzenie CFSI?
Jeżeli pracownik zauważy sygnał wskazujący na potencjalne CFSI, pierwszą reakcją nie powinno być udowadnianie, że doszło do oszustwa. Na tym etapie organizacja często nie posiada jeszcze wystarczających informacji, aby przesądzić, z czym rzeczywiście ma do czynienia. Najważniejsze jest utrzymanie pełnej kontroli nad podejrzanym produktem i niedopuszczenie do jego niezamierzonego użycia.
W praktyce oznacza to jednoznaczną identyfikację wyrobu, jego fizyczną segregację lub kwarantannę oraz odpowiednią zmianę statusu w systemie magazynowym. Produkt powinien zostać skutecznie oddzielony od materiałów dopuszczonych do użycia tak, aby nie mógł przypadkowo wrócić do magazynu, produkcji czy zostać przekazany dalej.
Dopiero wtedy przychodzi czas na zebranie informacji i odtworzenie historii dostawy. Co właściwie wzbudziło podejrzenie? Jakiej partii dotyczy problem? Czy podobne produkty trafiły już do produkcji lub do klienta? Czy inne wyroby z tej samej dostawy mogą być objęte tym samym ryzykiem? Skąd produkt pochodził i czy jego numer seryjny, dokumentację oraz historię można potwierdzić u producenta?
Odpowiedzi na te pytania pozwalają określić skalę problemu i zdecydować, jakie dalsze działania weryfikacyjne są potrzebne. Dopiero na tej podstawie można przejść do właściwej oceny i podjąć udokumentowaną decyzję dotyczącą dalszego postępowania.
CFSI czy zwykła niezgodność?
W tym miejscu zarządzanie CFSI bezpośrednio łączy się z procesem kontroli niezgodności. Podejrzany produkt może zostać objęty mechanizmami właściwymi dla wyrobu niezgodnego czyli powinien być zidentyfikowany, zatrzymany i poddany ocenie ale trzeba pamiętać że nie każda niezgodność jest CFSI.
Jeżeli producent wykonał element poza tolerancją, wykrył problem i prawidłowo poinformował o nim klienta, mamy do czynienia z niezgodnością wymagającą odpowiedniego dalszego postępowania. Sytuacja wygląda zupełnie inaczej, gdy wynik badania zostaje świadomie zmieniony, certyfikat zawiera fałszywe informacje albo oznaczenie produktu zostało zmodyfikowane po to, aby ukryć niespełnienie wymagań. Wtedy pojawia się pytanie o wiarygodność informacji i możliwość celowego wprowadzenia odbiorcy w błąd.
Proces NCR może więc stanowić ważny mechanizm kontroli podejrzanego produktu, ale ocena CFSI powinna pójść krok dalej. Trzeba ustalić dlaczego informacje o produkcie nie odpowiadają rzeczywistości i czy działanie mogło mieć charakter świadomy.
Jeżeli analiza pokaże, że problem ma charakter systemowy na przykład wynika z niewłaściwej kwalifikacji źródła dostawy, nieskutecznej kontroli dokumentacji lub powtarzających się przypadków to konieczne może być również przejście od pojedynczego NCR do analizy przyczyn i działań korygujących CAPA.
Więcej o tym, jak przejść od kontroli niezgodności do analizy przyczyn i skutecznych działań korygujących, przeczytasz w artykule "NCR i CAPA – jak zarządzać niezgodnościami w Nuclear Supply Chain?".
Potwierdzony CFSI, co dalej z wyrobem?
Nie ma jednej uniwersalnej reguły postępowania, niemniej jedna z bardziej restrykcyjnych opcji mówi, że potwierdzonego CFSI nie należy zwracać do nieuczciwego źródła, ponieważ istnieje ryzyko, że ten sam produkt zostanie ponownie wprowadzony do obrotu i trafi do kolejnego odbiorcy. Logika jest prosta, organizacja, która wykryła CFSI, nie powinna poprzez niewłaściwe dalsze postępowanie umożliwić jego powrotu do łańcucha dostaw.
Nie oznacza to jednak, że można przyjąć uniwersalną zasadę, zgodnie z którą każdy potwierdzony CFSI zawsze i natychmiast powinien zostać zniszczony. Sposób dalszego postępowania powinien wynikać z obowiązujących przepisów, wymagań regulatora i klienta, zapisów kontraktowych oraz procedur organizacji. W określonych przypadkach konieczne może być również zachowanie produktu do dalszych badań, postępowania wyjaśniającego lub jako materiału dowodowego.
Potwierdzony CFSI musi pozostawać pod pełną kontrolą organizacji aż do momentu podjęcia formalnej, udokumentowanej decyzji dotyczącej jego dalszego postępowania.
Wykrycie CFSI kończy etap identyfikacji problemu, ale odpowiedzialność organizacji trwa aż do jego bezpiecznego i udokumentowanego zamknięcia.
Od wykrycia do raportowania CFSI
Problem CFSI może nie kończyć się na jednej dostawie i jednym odbiorcy, bowiem jeżeli podrobiony lub sfałszowany produkt trafił do jednej organizacji, podobne wyroby z tej samej partii lub źródła mogły zostać dostarczone również innym uczestnikom łańcucha dostaw.
Dlatego w takich przypadkach, szczególne znaczenie ma wymiana informacji i odpowiednie raportowanie. IAEA NP-T-3.26 wspiera organizacje właśnie w systemowym podejściu do zapobiegania, wykrywania i reagowania na produkty podrobione i sfałszowane. Zakres raportowania będzie zależał m.in. od znaczenia produktu, obowiązujących przepisów, wymagań regulatora oraz odpowiedzialności danej organizacji.
Dlatego dojrzały system CFSI powinien jasno określać kto powinien zostać poinformowany, na jakim etapie oraz według jakich kryteriów podejmowana jest decyzja o raportowaniu.
Czujność jako pierwsza linia obrony przed CFSI
Możemy stworzyć szczegółowe procedury, rozbudować system kwalifikacji dostawców i korzystać z zaawansowanych metod badawczych, jednak wykrycie potencjalnego CFSI bardzo często zaczyna się w momencie, w którym ktoś zauważa, że „to wygląda inaczej niż powinno”.
Doświadczony pracownik zwraca uwagę na nietypową czcionkę na tabliczce znamionowej. Inspektor zastanawia się, dlaczego dwa produkty mają ten sam numer seryjny. Ktoś z działu jakości postanawia potwierdzić certyfikat bezpośrednio u producenta, a pracownik zakupów zaczyna zadawać pytania, ponieważ cena trudno dostępnego komponentu jest zaskakująco niska. Każdy z tych sygnałów może mieć racjonalne wyjaśnienie, ale najważniejsze jest to, że ktoś go zauważył, nie zignorował i zdecydował się sprawdzić.
Właśnie tutaj zarządzanie CFSI bezpośrednio łączy się z Nuclear Safety Culture. Pracownik powinien nie tylko wiedzieć, na jakie sygnały zwracać uwagę, ale również mieć możliwość zatrzymania procesu i zgłoszenia wątpliwości bez obawy, że zostanie potraktowany jako osoba utrudniająca realizację projektu.
Ma to szczególne znaczenie wtedy, gdy pojawia się presja harmonogramu, kosztów lub konieczność szybkiego uruchomienia instalacji. W takich warunkach łatwo zaakceptować proste wyjaśnienie i przejść dalej. Dojrzała kultura bezpieczeństwa zachęca do zadawania pytań również wtedy, gdy odpowiedź może być niewygodna.
Nawet najlepsze procedury CFSI niewiele pomogą, jeżeli pracownicy nie zgłaszają swoich wątpliwości albo organizacja nie chce słyszeć złych wiadomości.
CFSI nie kończy się na pierwszym dostawcy
To szczególnie ważne z perspektywy polskich przedsiębiorstw przygotowujących się do wejścia do Nuclear Supply Chain. Organizacja może mieć dojrzały system jakości, kwalifikowanych dostawców i kupować komponenty wyłącznie ze sprawdzonych źródeł. Ryzyko CFSI może kryć się głębiej, bowiem jej dostawca również korzysta z własnego łańcucha dostaw, a jego poddostawcy mogą korzystać z kolejnych źródeł.
W efekcie produkt, który trafia do naszej organizacji, może zawierać materiały i komponenty pochodzące od podmiotów, z którymi nigdy nie mieliśmy bezpośredniego kontaktu. IAEA zwraca uwagę, że nawet zakup kompletnego produktu od producenta OEM nie daje automatycznej gwarancji, że każdy znajdujący się wewnątrz materiał czy komponent jest wolny od ryzyka counterfeit lub fraudulent.
Dlatego sama znajomość swojego łańcucha dostaw może nie być wystarczające. W przypadku bardziej krytycznych komponentów należałoby pójść krok dalej i zastanowić się czy mój dostawca wie skąd pochodzą części składowe jego wyrobu i czy potrafi udokumentować ich historię?
Oczywiście nie chodzi tutaj o bezwzględną kontrolę każdego poddostawcy na każdym poziomie, chodzi bardziej o zrozumienie zakresu nadzoru w łańcuchu dostaw, który powinien wynikać z analizy ryzyka i znaczenia produktu. To też pokazuje, że procesy takie jak Supplier Qualification, identyfikowalność (traceability), Supplier Oversight i zapobieganie CFSI są procesami wspierającymi się i wzmacniającymi bezpieczeństwo dostaw w sektorze jądrowym.
Co to oznacza dla polskiego przedsiębiorcy?
Dla firmy przygotowującej się do dostaw dla energetyki jądrowej zarządzanie CFSI nie oznacza konieczności stworzenia osobnego działu czy zespołu zajmującego się tym zagadnieniem. Chodzi o świadome włączenie tego ryzyka do procesów, które już funkcjonują w organizacji.
Firma powinna analizować i wiedzieć, które zakupy mogą być najbardziej narażone na CFSI i jakich dowodów pochodzenia oraz zgodności należy wymagać od dostawców. Dział zakupów powinien być czujny gdy pojawia się wyjątkowo atrakcyjna oferta z nieznanego źródła, a dział kontroli jakości powinien wiedzieć, na co zwracać uwagę podczas odbioru.
Jeżeli pojawią się wątpliwości, odpowiedni personel techniczny powinien określić, które właściwości produktu wymagają dodatkowej weryfikacji, a personel magazynu zapewnić, że podejrzany wyrób nie zostanie przypadkowo wydany na produkcję lub montaż. Rolą Quality Assurance jest natomiast połączenie tych działań w jeden proces zaczynający się od kwalifikacji dostawcy i wymagań zakupowych, przez kontrolę i ocenę produktu, aż po NCR, raportowanie i działania korygujące.
ISO 19443 włącza pojęcia counterfeit, fraudulent i suspect items bezpośrednio do terminologii systemu zarządzania jakością dla łańcucha dostaw w energetyce jądrowej. To pokazuje, że CFSI może być problemem dla całego Nuclear Supply Chain.
Podsumowanie
Nuclear Supply Chain opiera się na zaufaniu, ale w energetyce jądrowej zaufanie musi być poparte obiektywnymi dowodami. Sama reputacja dostawcy, komplet dokumentacji czy pozytywny wynik kontroli odbiorczej nie zawsze wystarczają do potwierdzenia, że otrzymaliśmy dokładnie ten produkt, który został zamówiony.
Organizacja powinna być w stanie potwierdzić pochodzenie produktu, jego producenta, zastosowane materiały i komponenty, zgodność oznaczeń i dokumentacji oraz historię istotnych zmian lub modyfikacji. Jeżeli pojawia się anomalia, której nie można wiarygodnie wyjaśnić, produkt powinien zostać zatrzymany i poddany dalszej weryfikacji.
Dojrzałe zarządzanie CFSI polega na stworzeniu systemu, który potrafi zapobiegać wprowadzeniu CFSI do łańcucha dostaw, rozpoznawać sygnały ostrzegawcze oraz skutecznie kontrolować podejrzany produkt do momentu wyjaśnienia jego statusu.
Źródła
IAEA Nuclear Energy Series No. NP-T-3.26 – Managing Counterfeit and Fraudulent Items in the Nuclear Industry IAEA NP-T-3.26
IAEA Nuclear Energy Series No. NP-T-3.21 – Procurement Engineering and Supply Chain Guidelines in Support of Operation and Maintenance of Nuclear Facilities, IAEA NP-T-3.21
Chermak, V. (2022), Counterfeit, Fraudulent and Suspect Items (CFSI), also known as Suspect/Counterfeit Items (S/CI), Idaho National Laboratory (INL), 21 July 2022.
U.S. Department of Energy – DOE-HDBK-1221-2016 Chg Notice 1, Suspect/Counterfeit Items Resource Handbook, DOE Suspect/Counterfeit Items Resource Handbook
U.S. Department of Energy – Suspect/Counterfeit and Defective Items (S/CI-DI), DOE – Suspect/Counterfeit and Defective Items
Dokumenty i normy, z którymi warto się zapoznać
Dokument / norma | Dlaczego warto? |
|---|---|
ISO 19443 - Quality management systems - Specific requirements for the application of ISO 9001:2015 by organizations in the supply chain of the nuclear energy sector supplying products and services important to nuclear safety (ITNS) | Podstawowa norma systemowa dla dostawców ITNS. Wprowadza terminologię counterfeit, fraudulent i suspect items oraz osadza zarządzanie tym ryzykiem w systemie jakości Nuclear Supply Chain. |
IAEA NP-T-3.26 - Managing Counterfeit and Fraudulent Items in the Nuclear Industry | Najważniejszy dokument do pogłębienia samego CFSI. Pokazuje podejście do zapobiegania, wykrywania, kontroli i zarządzania informacją dotyczącą CFSI. |
IAEA NP-T-3.21 - Procurement Engineering and Supply Chain Guidelines | Szczególnie wartościowy dla osób odpowiedzialnych za zakupy, Supplier Quality i nadzór nad dostawcami. Łączy CFSI z kwalifikacją źródeł dostaw, wymaganiami zakupowymi, identyfikowalnością i kontrolą dostaw. |
DOE-HDBK-1221-2016 Chg Notice 1 - Suspect/Counterfeit Items Resource Handbook | Praktyczne uzupełnienie dokumentów IAEA - identyfikacja S/CI, przykłady sygnałów ostrzegawczych, raportowanie oraz dalsze postępowanie z podejrzanym produktem. |
IAEA GSR Part 2 - Leadership and Management for Safety | Warto przeczytać w kontekście kultury bezpieczeństwa, odpowiedzialności organizacji, zarządzania dostawcami i tworzenia środowiska, w którym pracownik może zgłaszać problemy mające znaczenie dla bezpieczeństwa. IAEA wskazuje GSR Part 2 również jako jeden z dokumentów odniesienia dla procesów zarządzania i procurementu. |
Informacja o opracowaniu
Artykuły publikowane w Bazie Wiedzy NSCR są przygotowywane przez ekspertów NSCR z wykorzystaniem narzędzi sztucznej inteligencji wspierających analizę, strukturę oraz redakcję treści. Każdy materiał jest weryfikowany pod względem merytorycznym i opiera się na obowiązujących normach, wytycznych oraz doświadczeniu praktycznym autorów. Jeżeli zauważysz nieścisłość lub masz uwagi do treści artykułu, zachęcam do kontaktu. Baza Wiedzy NSCR jest stale rozwijana i aktualizowana.
Powiązane artykuły
➡️ Nadzór nad realizacją dostaw w Nuclear Supply Chain - od produkcji do instalacji
➡️ ITP w Nuclear Supply Chain, czyli jak działa Plan Kontroli i Badań?
📩 NEWSLETTER NSCR
Rozwijaj wiedzę o Nuclear Supply Chain
Dołącz do społeczności NSCR i raz w tygodniu otrzymuj praktyczne materiały dla firm planujących wejście do Nuclear Supply Chain.
✓ nowe artykuły i analizy
✓ wymagania ISO 19443 i ASME NQA-1
✓ praktyczne wskazówki dla dostawców
✓ aktualności z programu energetyki jądrowej
Dołącz do Newslettera
Umów wstępną konsultację
Potrzebujesz indywidualnego wsparcia?
Umów bezpłatną, 30-minutową konsultację i wspólnie ocenimy, na jakim etapie przygotowania do Nuclear Supply Chain znajduje się Twoja organizacja.
Umów bezpłatną konsultację
Umów wstępną konsultację