NUCLEAR SUPPLY CHAIN
Cyberbezpieczeństwo w Nuclear Supply Chain - czy wiesz, co naprawdę znajduje się w dostarczonym komponencie?
Cyfryzacja urządzeń zmienia sposób zarządzania ryzykiem w jądrowym łańcuchu dostaw. Wyjaśniamy, czym są niezadeklarowana zawartość cyfrowa (UDC) oraz produkty podrobione, sfałszowane i podejrzane (CFSI) i dlaczego tradycyjna kontrola jakości może już nie wystarczyć.
•
12 minut czytania

Przez wiele lat bezpieczeństwo łańcucha dostaw kojarzyło się przede wszystkim z kontrolą fizycznego produktu. Czy materiał jest zgodny ze specyfikacją? Czy certyfikat odpowiada dostarczonej partii? Czy numer seryjny jest prawidłowy? Czy komponent przeszedł wymagane badania i został wyprodukowany przez zatwierdzonego dostawcę? Te pytania nadal pozostają aktualne. Problem polega na tym, że współczesny komponent przemysłowy coraz częściej jest czymś więcej niż tylko zbiorem elementów mechanicznych i elektrycznych.
Sterownik, napęd zaworu, przekaźnik czasowy, wyłącznik, UPS, pompa czy urządzenie pomiarowe może zawierać procesor, firmware, pamięć, programowalną logikę albo interfejs komunikacyjny. Z zewnątrz urządzenie może wyglądać niemal identycznie jak poprzednia wersja, podczas gdy jego architektura wewnętrzna uległa istotnej zmianie. To nie jest wyłącznie scenariusz teoretyczny. W przypadku przekaźników czasowych Allen-Bradley 700RTC producent wprowadził zmianę konstrukcyjną, zastępując przestarzały układ scalony rozwiązaniem zawierającym programowalny układ CPLD (Complex Programmable Logic Device). Jak opisano w zgłoszeniu U.S. Nuclear Regulatory Commission (NRC), zmiana nie spowodowała zmiany numeru części ani wyglądu przekaźnika, przez co wcześniejszy proces kwalifikacji/dedykacji nie uwzględniał dodatkowych testów związanych z nowym elementem programowalnym.

Pic. 1. Przykład UDC w praktyce – w przekaźniku Allen-Bradley 700RTC wprowadzono programowalny układ CPLD bez zmiany numeru części i wyglądu urządzenia. Źródło: U.S. NRC, Event Notification 51030.
IAEA zwraca uwagę, że obiekty jądrowe wykorzystują coraz bardziej złożone sieci producentów, dostawców, integratorów i dostawców usług cyfrowych. Jednocześnie sam łańcuch dostaw staje się potencjalnym kierunkiem ataku na chronione systemy. Cyberbezpieczeństwo łańcucha dostaw nie jest więc wyłącznie problemem działu IT. Staje się elementem szerszego zarządzania ryzykiem Nuclear Supply Chain, angażującym również funkcje inżynieryjne, zakupy, jakość i zarządzanie dostawcami.
Undeclared Digital Content (UDC) - kiedy urządzenie zawiera więcej, niż zamówiliśmy
Najprościej mówiąc, Undeclared Digital Content (UDC), czyli niezadeklarowana zawartość cyfrowa, oznacza obecność w urządzeniu technologii cyfrowej lub programowalnej, która nie została właściwie zidentyfikowana lub zadeklarowana odbiorcy. Sam fakt, że urządzenie zawiera elementy cyfrowe, nie jest problemem. Procesory, programowalne układy FPGA i CPLD, pamięci oraz firmware są dziś powszechnie stosowane w urządzeniach przemysłowych i same w sobie nie stanowią problemu. Problem pojawia się wtedy, gdy odbiorca nie wie o ich obecności lub o zmianie technologii zastosowanej wewnątrz urządzenia. Może się zdarzyć, że urządzenie z zewnątrz wygląda i działa podobnie jak jego wcześniejsza wersja, ale wewnątrz producent zastosował programowalny układ lub oprogramowanie, które może zmienić jego charakterystykę. Taka zmiana może mieć istotne znaczenie dla sektora jądrowego. Jeżeli organizacja nie wie, że urządzenie zawiera element cyfrowy, może potraktować je tak samo jak wcześniejszą, konwencjonalną wersję. W konsekwencji nie zostaną wykonane analizy i działania, które byłyby wymagane po prawidłowym rozpoznaniu technologii np. ocena nowych sposobów awarii, weryfikacja i walidacja, kontrola konfiguracji czy analiza ryzyka cyberbezpieczeństwa.
Problemem nie jest sama cyfryzacja urządzeń. Problemem jest sytuacja, w której zmiana technologiczna pozostaje niezidentyfikowana, a organizacja nie ma możliwości ocenić jej wpływu na bezpieczeństwo i objąć jej odpowiednim nadzorem.
Ten sam komponent ale niekoniecznie to samo urządzenie
Dobrym przykładem pokazującym problem UDC jest przypadek przekaźnika czasowego (timing relay). W pierwotnej konstrukcji producent stosował nieprogramowalny układ scalony. Został on jednak zastąpiony niewielką dodatkową płytką (mezzanine board) wyposażoną w programowalny układ CPLD. Urządzenie nadal realizowało tę samą podstawową funkcję i zachowało dotychczasowe oznaczenie, jednak z perspektywy zastosowania nuclear jego wewnętrzna architektura nie była już taka sama.
Z perspektywy Nuclear Supply Chain sytuacja wyglądała jednak inaczej. W urządzeniu pojawiła się technologia programowalna, a wraz z nią potencjalnie nowe sposoby awarii i ryzyka, których wcześniejsza ocena komponentu mogła nie uwzględniać. Co istotne, taka zmiana nie musi być widoczna z zewnątrz urządzenia, a producent może nawet zachować dotychczasowy numer części, jeżeli uznaje, że jej form, fit and function pozostają bez zmian.
NRC w RIS 2016-05 – Embedded Digital Devices in Safety-Related Systems zwróciła uwagę właśnie na problem wbudowanych urządzeń cyfrowych występujących w urządzeniach związanych z bezpieczeństwem. Ich obecność powinna zostać właściwie rozpoznana i uwzględniona w odpowiednich procesach projektowych, zakupowych i jakościowych, w tym przy analizie nowych sposobów awarii oraz potencjalnych awarii ze wspólnej przyczyny - common cause failures (CCF).
Zamiana elementu nie zawsze oznacza tylko prostą zamianę jednej części na drugą. Jeżeli wraz ze zmianą komponentu pojawia się procesor, programowalna logika lub wbudowane oprogramowanie, może zmienić się również profil ryzyka całego urządzenia.
Urządzenie może nadal wyglądać i działać tak samo, a mimo to z punktu widzenia bezpieczeństwa nie być już tym samym urządzeniem.
Znaczenie właściwej identyfikacji technologii cyfrowej w urządzeniach związanych z bezpieczeństwem podkreślił również amerykański dozór jądrowy NRC w RIS 2016-05 „Embedded Digital Devices in Safety-Related Systems”. NRC zwróciła szczególną uwagę na ryzyko sytuacji, w której niewykryty błąd oprogramowania w urządzeniach cyfrowych zastosowanych w kilku redundantnych torach systemu bezpieczeństwa mógłby doprowadzić do awarii ze wspólnej przyczyny. W kontekście UDC ma to szczególne znaczenie ponieważ jeżeli organizacja nie wie o obecności technologii cyfrowej, może również nie rozpoznać nowych sposobów awarii i zależności, które powinny zostać uwzględnione w ocenie bezpieczeństwa.
Cyberbezpieczeństwo zaczyna się już w łańcuchu dostaw
Cyberbezpieczeństwo często kojarzymy z ochroną systemu, który już działa czyli zabezpieczeniem sieci, kontrolą dostępu, hasłami czy ochroną przed złośliwym oprogramowaniem. W Nuclear Supply Chain trzeba jednak spojrzeć na ten problem znacznie wcześniej. Ryzyko może pojawić się już na etapie projektowania, produkcji, konfiguracji, programowania, transportu, instalacji, aktualizacji czy późniejszego serwisowania urządzenia. Każdy z tych etapów może mieć wpływ na jego ostateczną konfigurację i bezpieczeństwo.
Cyberbezpieczeństwo powinno być elementem szerszego zarządzania ryzykiem łańcucha dostaw. Ochrona powinna obejmować nie tylko gotowy produkt, ale również informacje, oprogramowanie i usługi związane z jego powstaniem oraz dostarczeniem. To zmienia również sposób myślenia o zakupach. Dostawca urządzenia cyfrowego nie dostarcza już wyłącznie fizycznego produktu. Staje się częścią łańcucha zaufania, który obejmuje pochodzenie urządzenia, jego konfigurację, zastosowane oprogramowanie, wprowadzane zmiany i późniejsze aktualizacje.
Kontrola tych elementów nie kończy się na kwalifikacji dostawcy, ale powinna być odpowiednio kontynuowana poprzez [nadzór nad realizacją dostawy w Nuclear Supply Chain], obejmujący m.in. dokumentację, konfigurację, zmiany i obiektywne dowody zgodności.
Na co zwracać uwagę?
Informacja o obecności technologii cyfrowej nie zawsze jest widoczna na pierwszy rzut oka. Dlatego identyfikacja UDC nie powinna być zadaniem wyłącznie działu jakości czy zakupów. W zależności od rodzaju urządzenia może wymagać współpracy zakupów, inżynierii, jakości oraz specjalistów odpowiedzialnych za cyberbezpieczeństwo.
Pierwszym krokiem powinna być analiza dokumentacji producenta. Informacje o procesorze, programowalnych układach elektronicznych, pamięci czy wbudowanym oprogramowaniu mogą wskazywać, że urządzenie zawiera funkcje cyfrowe wymagające dokładniejszej oceny. Podobnie należy traktować możliwość konfiguracji urządzenia za pomocą komputera, pamięci zewnętrznej lub interfejsu serwisowego.
Uwagę powinny zwracać także porty komunikacyjne i diagnostyczne, komunikacja bezprzewodowa oraz funkcje, które nie są potrzebne do realizacji zamierzonego zadania. Przykładem mogą być Wi-Fi, Bluetooth, RFID czy niewykorzystywane złącza służące do konfiguracji lub diagnostyki. Sama obecność takich elementów oczywiście nie oznacza, że urządzenie jest niewłaściwe lub niebezpieczne. Jest natomiast sygnałem, że trzeba zadać kolejne pytania. Co dokładnie znajduje się w urządzeniu i do czego służy? W jaki sposób jest konfigurowane? Kto może zmienić jego ustawienia lub oprogramowanie? Czy takie zmiany są kontrolowane i dokumentowane? Czy producent może wprowadzić zmianę bez wiedzy odbiorcy? Zakres takiej weryfikacji powinien być dostosowany do znaczenia urządzenia i związanego z nim ryzyka. Więcej o tym podejściu przeczytasz w artykule „Graded Approach w Nuclear Supply Chain”.
Właśnie tutaj cyberbezpieczeństwo zaczyna łączyć się z procesami, które dobrze znamy z Nuclear Supply Chain czyli zakupami, kontrolą projektu, zarządzaniem zmianą i nadzorem nad dostawcą. Nie chodzi już tylko o sprawdzenie, czy otrzymaliśmy właściwy produkt, ale również o zrozumienie co rzeczywiście znajduje się w jego wnętrzu i czy pozostaje pod odpowiednią kontrolą przez cały cykl życia.
CFSI - wyroby podrobione, sfałszowane i podejrzane
Drugim ważnym obszarem ryzyka są Counterfeit, Fraudulent and Suspect Items (CFSI), czyli produkty podrobione, sfałszowane i podejrzane. Problem nie dotyczy przy tym wyłącznie samego wyrobu. Fałszywe lub wprowadzające w błąd mogą być również oznaczenia, certyfikaty, dokumentacja materiałowa czy informacje dotyczące pochodzenia.
Counterfeit item to produkt celowo wykonany, zmieniony lub oznaczony tak, aby bez odpowiedniej autoryzacji imitował produkt oryginalny. Fraudulent item wiąże się z celowym wprowadzeniem odbiorcy w błąd, np. poprzez fałszywe oznaczenie, dokumentację lub informacje o produkcie. Suspect item to natomiast produkt, w przypadku którego pojawiają się przesłanki wskazujące, że może być podrobiony lub sfałszowany.
To rozróżnienie jest istotne, ponieważ nie każdy wadliwy produkt jest CFSI i nie każda niezgodność oznacza oszustwo. Podobnie UDC nie należy automatycznie traktować jako CFSI. Niezadeklarowana zawartość cyfrowa może być np. wynikiem zmiany technologicznej, o której producent nie poinformował odbiorcy w odpowiedni sposób, bez zamiaru wprowadzenia go w błąd. UDC i CFSI są więc różnymi problemami, ale spotykają się w jednym miejscu, w miejscu wiarygodności i integralności łańcucha dostaw. Jeżeli organizacja nie potrafi jednoznacznie ustalić, skąd pochodzi produkt, kto i w jaki sposób go zmodyfikował, co rzeczywiście znajduje się w jego wnętrzu oraz czy dostarczona dokumentacja odpowiada jego faktycznej konfiguracji, trudno mówić o pełnej kontroli nad dostawą.
UDC, cyberzagrożenia i CFSI
UDC, CFSI i zagrożenia cybernetyczne są ze sobą powiązane, ale nie oznaczają tego samego. Warto zachować to rozróżnienie, ponieważ każde z tych zagrożeń wymaga nieco innego sposobu identyfikacji i kontroli. UDC dotyczy niezidentyfikowanej lub niezadeklarowanej zawartości cyfrowej urządzenia. Cyber supply-chain risk jest pojęciem szerszym i obejmuje zagrożenia dla urządzeń, oprogramowania, informacji oraz procesów na różnych etapach łańcucha dostaw. CFSI odnosi się natomiast do ryzyka związanego z produktami podrobionymi, sfałszowanymi lub podejrzanymi oraz wiarygodnością informacji dotyczących ich pochodzenia, autentyczności i zgodności. Choć źródła i charakter tych zagrożeń są różne, łączy je jedna podstawowa zasada:
nie możemy skutecznie kontrolować produktu, jeżeli nie wiemy, co naprawdę otrzymaliśmy, skąd produkt pochodzi, kto miał na niego wpływ i jakie zmiany zostały wprowadzone po drodze.
Dlatego skuteczny system zarządzania Nuclear Supply Chain powinien łączyć wiele procesów, które czasami traktujemy oddzielnie, np. kwalifikację dostawców, wymagania zakupowe, kontrolę projektu, zarządzanie konfiguracją i zmianą, kontrolę odbiorczą, nadzór nad realizacją dostawy, cyberbezpieczeństwo oraz zarządzanie niezgodnościami i działania korygujące (NCR/CAPA).
Nie są to niezależne „wyspy” systemu jakości. To kolejne warstwy ochrony, które wspólnie mają zapewnić, że organizacja wie, co kupuje, od kogo to kupuje, co rzeczywiście otrzymała i czy produkt pozostawał pod odpowiednią kontrolą na całej swojej drodze przez łańcuch dostaw.
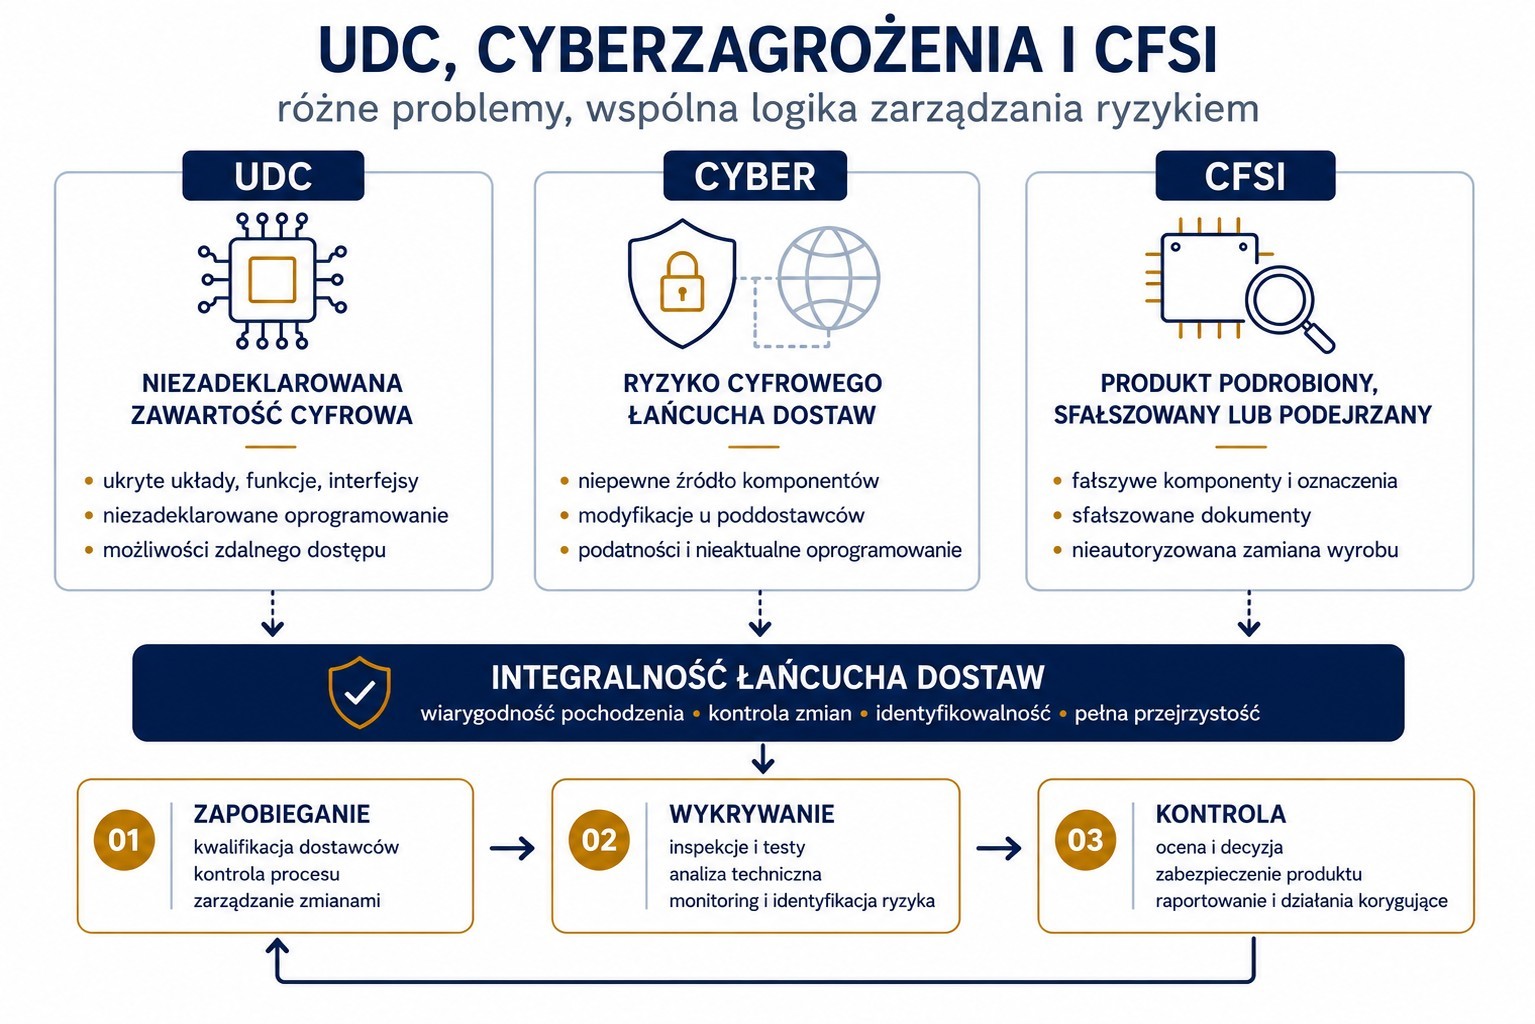
Rys. 1. UDC, cyberzagrożenia i CFSI – różne źródła ryzyka, wspólny model ochrony integralności łańcucha dostaw oparty na zapobieganiu, wykrywaniu i kontroli.
Co to oznacza dla polskiego przedsiębiorstwa?
Dla polskiej firmy przygotowującej się do wejścia do Nuclear Supply Chain oznacza to potrzebę spojrzenia na własny produkt szerzej niż tylko przez pryzmat jego parametrów technicznych i zgodności z dokumentacją. Coraz większego znaczenia nabiera również wiedza o tym, co znajduje się wewnątrz urządzenia, skąd pochodzą zastosowane komponenty oraz w jaki sposób kontrolowane są zmiany. Jeżeli urządzenie zawiera elektronikę, układy scalone, producent powinien wiedzieć, jakie elementy cyfrowe zostały zastosowane, jakie pełnią funkcje, kto kontroluje ich konfigurację i w jaki sposób zarządzane są późniejsze zmiany. Dotyczy to zarówno własnego projektu, jak i komponentów kupowanych od poddostawców.
Podobnie wygląda kwestia zmian technologicznych. Aktualizacja wbudowanego oprogramowania, wymiana procesora czy zastosowanie programowalnego układu elektronicznego może z perspektywy producenta oznaczać zwykłą modernizację. Dla klienta z sektora jądrowego taka zmiana może jednak wymagać ponownej oceny jej wpływu na funkcję urządzenia, jego niezawodność, bezpieczeństwo lub cyberbezpieczeństwo. Dlatego istotne jest nie tylko kontrolowanie własnych zmian, ale również wiedza o zmianach wprowadzanych przez poddostawców. Równie ważne jest przygotowanie organizacji na sytuację, w której pojawią się wątpliwości dotyczące produktu, jego dokumentacji lub pochodzenia. Firma powinna posiadać proces pozwalający zatrzymać taki produkt, zabezpieczyć go przed niezamierzonym użyciem, przeprowadzić ocenę i udokumentować decyzję dotyczącą dalszego postępowania. Jeżeli sytuacja tego wymaga, proces powinien prowadzić również do odpowiedniego raportowania oraz działań korygujących.
Ma to szczególne znaczenie w kontekście ISO 19443, która wprost uwzględnia problem produktów podrobionych, sfałszowanych i podejrzanych w systemie zarządzania jakością organizacji działających w jądrowym łańcuchu dostaw. CFSI, UDC i cyberbezpieczeństwo nie są więc zagadnieniami zarezerwowanymi wyłącznie dla operatora elektrowni. Odpowiedzialność za integralność łańcucha dostaw zaczyna się znacznie wcześniej, również u producentów, integratorów, dystrybutorów i ich poddostawców.
Podsumowanie
Sama kontrola odbiorcza nie wystarczy, jeśli część ryzyka pozostaje ukryta wewnątrz urządzenia. Możemy potwierdzić oznaczenia, dokumentację i stan techniczny produktu, a jednocześnie nie wiedzieć, jakie elementy cyfrowe zawiera i czy ich konfiguracja była właściwie kontrolowana.
Dlatego zarządzanie ryzykiem cyfrowym w Nuclear Supply Chain powinno rozpoczynać się znacznie wcześniej niż na etapie eksploatacji urządzenia. Obejmuje ono projekt, kwalifikację i nadzór nad dostawcą, wymagania zakupowe, identyfikację zawartości cyfrowej, kontrolę konfiguracji i zmian oraz działania podejmowane przez cały cykl życia produktu. Finalne pytanie brzmi: Czy naprawdę wiemy, co znajduje się w środku urządzenia, skąd pochodzi i czy pozostaje to pod odpowiednią kontrolą?
Źródła
Electric Power Research Institute (EPRI), Supply Chain Pathogens: Undeclared Digital Content, IAEA Course on Nuclear Supply Chain and Procurement, 2022.
U.S. Nuclear Regulatory Commission, RIS 2016-05 – Embedded Digital Devices in Safety-Related Systems, 2016.
EPRI, Guideline on Prevention and Detection of Undeclared Digital Content, Report 3002008010, 2016.
IAEA, Computer Security Approaches to Reduce Cyber Risks in the Nuclear Supply Chain.
ISO, ISO 19443:2018 – Quality management systems – Specific requirements for organizations in the supply chain of the nuclear energy sector supplying products and services important to nuclear safety.
U.S. Department of Energy, DOE-HDBK-1221-2016 – Suspect/Counterfeit Items Resource Handbook.
Dokumenty i normy, z którymi warto się zapoznać
Dokument | Dlaczego warto przeczytać |
|---|---|
IAEA Computer Security Approaches to Reduce Cyber Risks in the Nuclear Supply Chain | Bardzo dobre źródło pokazujące cyberbezpieczeństwo jako element zarządzania ryzykiem całego łańcucha dostaw, a nie wyłącznie ochronę systemu po instalacji. |
NRC RIS 2016-05 – Embedded Digital Devices in Safety-Related Systems | Pokazuje problem niezidentyfikowanych urządzeń cyfrowych i konsekwencje dla reliability, procurement, design control oraz common cause failure. |
EPRI 3002008010 – Guideline on Prevention and Detection of Undeclared Digital Content | Jeden z podstawowych dokumentów dotyczących identyfikacji i zarządzania ryzykiem UDC |
ISO 19443:2018 | Wprowadza wymagania systemu zarządzania jakością dla nuclear supply chain oraz definicje counterfeit, fraudulent i suspect items (CFSI). |
IAEA-TECDOC-1169 – Managing Suspect and Counterfeit Items in the Nuclear Industry | Klasyczne źródło dotyczące zapobiegania, wykrywania, kontroli, raportowania i disposition podejrzanych produktów. |
Informacja o opracowaniu
Artykuły publikowane w Bazie Wiedzy NSCR są przygotowywane przez ekspertów NSCR z wykorzystaniem narzędzi sztucznej inteligencji wspierających analizę, strukturę oraz redakcję treści. Każdy materiał jest weryfikowany pod względem merytorycznym i opiera się na obowiązujących normach, wytycznych oraz doświadczeniu praktycznym autorów. Jeżeli zauważysz nieścisłość lub masz uwagi do treści artykułu, zachęcamy do kontaktu. Baza Wiedzy NSCR jest stale rozwijana i aktualizowana.
Powiązane artykuły
➡️ Nadzór nad realizacją dostaw w Nuclear Supply Chain - od produkcji do instalacji
➡️ ITP w Nuclear Supply Chain, czyli jak działa Plan Kontroli i Badań?
📩 NEWSLETTER NSCR
Rozwijaj wiedzę o Nuclear Supply Chain
Dołącz do społeczności NSCR i raz w tygodniu otrzymuj praktyczne materiały dla firm planujących wejście do Nuclear Supply Chain.
✓ nowe artykuły i analizy
✓ wymagania ISO 19443 i ASME NQA-1
✓ praktyczne wskazówki dla dostawców
✓ aktualności z programu energetyki jądrowej
Dołącz do Newslettera
Umów wstępną konsultację
Potrzebujesz indywidualnego wsparcia?
Umów bezpłatną, 30-minutową konsultację i wspólnie ocenimy, na jakim etapie przygotowania do Nuclear Supply Chain znajduje się Twoja organizacja.
Umów bezpłatną konsultację
Umów wstępną konsultację